Prawa dostępu w CRM: jak skonfigurować role i chronić bazę klientów
28 sierpnia 2026
7 min czytania
Dmytro Suslov
Bezpieczeństwo CRM zaczyna się nie od całkowitych ograniczeń, ale od właściwie rozdzielonego dostępu. Gdy każdy pracuje w swoim obszarze odpowiedzialności, dane pozostają chronione, a procesy — przejrzyste.
W małej firmie CRM na początku często jest otwarty niemal dla wszystkich. Managerowie widzą wszystkie kontakty i deale, kierownicy mają szerokie uprawnienia, a administrator może zmieniać ustawienia. Dla kilkuosobowego zespołu wydaje się to wygodne.
Jednak wraz z rozwojem firmy rośnie również ilość wrażliwych informacji. W CRM przechowywana jest baza klientów, historia negocjacji, wartości deali, dane firmowe oraz warunki handlowe. Pojawia się więc logiczne pytanie: czy każdy pracownik naprawdę powinien widzieć i zmieniać wszystkie te informacje?
Drugą skrajnością jest nadmierne ograniczenie dostępu. Wtedy managerowie proszą o informacje na czatach, przesyłają zrzuty ekranu i prowadzą równoległe arkusze.
Dlatego prawa dostępu to balans między przejrzystością, odpowiedzialnością i ochroną danych. Przyjrzyjmy się, jak go znaleźć bez zbędnej kontroli.
Dlaczego prawa dostępu w CRM to nie tylko kwestia bezpieczeństwa
Prawa dostępu określają nie tylko to, kto widzi bazę klientów. Pomagają również organizować pracę tak, aby pracownicy mieli dostęp do potrzebnych informacji i nie ingerowali w obszary odpowiedzialności innych osób.
Właściwe rozdzielenie dostępu pomaga:
- ograniczyć niepotrzebny dostęp do danych klientów i danych handlowych;
- zmniejszyć ryzyko przypadkowej edycji lub usunięcia informacji;
- rozdzielić odpowiedzialność między pracowników;
- uprościć środowisko pracy dla różnych ról;
- lepiej dopasować strukturę CRM do rzeczywistej struktury firmy.
Większy dostęp nie zawsze oznacza większą przejrzystość. Jeśli każdy może widzieć i edytować wszystko, trudniej zrozumieć, kto odpowiada za konkretnego klienta lub deal.
Dlatego lepiej postawić pytanie inaczej: jakich danych i działań potrzebuje konkretna rola, aby sprawnie wykonywać swoją pracę?
Kto i co powinien widzieć w CRM: zasada niezbędnego dostępu
Podstawowa zasada jest prosta: pracownik otrzymuje taki zakres dostępu, jaki jest potrzebny do wykonywania jego obowiązków. Nie większy, ale też nie mniejszy.
W praktyce podział może wyglądać tak:
- Manager sprzedaży pracuje ze swoimi klientami i dealami oraz widzi potrzebną historię interakcji.
- Kierownik działu sprzedaży otrzymuje szerszy wgląd w deale, lejek i pracę zespołu.
- Marketer pracuje z potrzebnymi kontaktami, segmentami i źródłami, ale nie musi mieć możliwości edytowania deali.
- Finansista lub księgowy otrzymuje dostęp do danych potrzebnych do obsługi płatności, dokumentów i danych firmowych.
- Administrator CRM ma szersze uprawnienia do zarządzania rolami, strukturą i procesami.
- Właściciel lub kierownik firmy widzi ogólny obraz sytuacji, ale nie musi edytować danych operacyjnych.
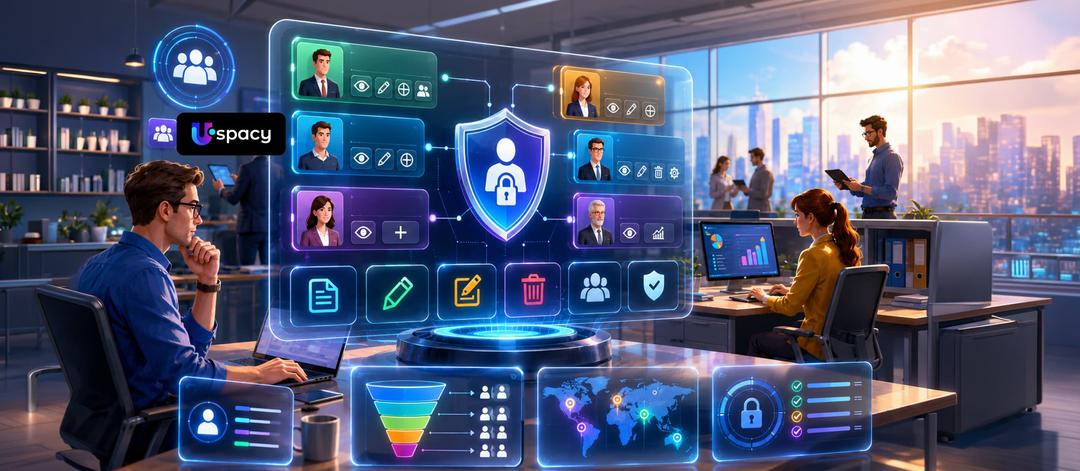
Ważne jest rozdzielenie uprawnień do wyświetlania, tworzenia, edycji i usuwania. Jeśli dana osoba musi widzieć informacje, nie oznacza to jeszcze, że powinna mieć prawo do ich zmiany.
Gdy potrzeby poszczególnych ról są już określone, można przełożyć je na przejrzystą matrycę uprawnień.
Jak zbudować system ról i praw dostępu bez zbędnej biurokracji
Jednym z typowych błędów jest konfigurowanie uprawnień osobno dla każdej osoby. W zespole liczącym 5 pracowników może to jeszcze działać. W firmie zatrudniającej 30–100 osób taki model szybko staje się trudny do zarządzania.
Prościej działać w pięciu krokach:
- Opisz strukturę odpowiedzialności. Określ, kto pracuje z leadami, dealami, klientami i danymi wewnętrznymi.
- Określ podstawowe role. Na przykład manager sprzedaży, kierownik działu sprzedaży, marketer, kierownik firmy i administrator.
- Rozdziel dozwolone działania. Określ, kto może wyświetlać, tworzyć, edytować i usuwać dane.
- Określ zakres dostępu. Własne wpisy, informacje działu lub cała baza danych.
- Przetestuj ustawienia. Sprawdź uprawnienia w typowych scenariuszach pracy.
Nie warto popadać w skrajności. „Dajmy wszystkim dostęp do wszystkiego” tworzy niepotrzebne ryzyko, a „zablokujmy wszystko” prowadzi do powstawania dodatkowych czatów, przesyłania zrzutów ekranu i korzystania z zewnętrznych arkuszy.
Prawa dostępu warto przeglądać za każdym razem, gdy zmienia się struktura firmy.
Co zrobić z dostępami, gdy pracownik zmienia rolę lub odchodzi z firmy
Uprawnienia często konfiguruje się podczas onboardingu, a później o nich zapomina. Pracownik przechodzi do innego działu albo zostaje kierownikiem, ale część starych uprawnień pozostaje bez zmian.
Warto stosować prostą zasadę: dostęp powinien odpowiadać aktualnej funkcji pracownika, a nie historii jego pracy w firmie.
Przy zmianie stanowiska warto usunąć zbędne uprawnienia i przypisać prawa odpowiednie dla nowej roli. Nie należy po prostu dodawać nowych dostępów do tych, które pracownik już posiada.
Przy odejściu pracownika warto przejść krótką checklistę:
- zablokować dostęp do Przestrzeni roboczej;
- przekazać aktywnych klientów i deale;
- przypisać zadania innym osobom;
- sprawdzić inne elementy, za które odpowiadał pracownik;
- poinformować zespół, kto przejmuje dalszą pracę z klientami.
W Uspacy przekazywanie spraw pozwala przypisać innemu pracownikowi deale, leady, kontakty, zadania i inne elementy pracy. Ten scenariusz jest dostępny również podczas zwalniania użytkownika.
Dzięki temu firma nie traci ciągłości pracy z klientami wraz z odejściem konkretnego pracownika.
Jak role i prawa dostępu działają w CRM Uspacy
W Uspacy rola określa zestaw uprawnień użytkownika. W CRM można zarządzać prawami do pracy z leadami, dealami, kontaktami, firmami, Aktywnościami oraz rejestrem połączeń. Osobno konfiguruje się możliwość tworzenia, wyświetlania, edytowania i usuwania elementów.
W zależności od roli dostęp można całkowicie zablokować, ograniczyć do obszaru odpowiedzialności albo udostępnić wszystkie odpowiednie elementy. Dostęp można również rozdzielać według działów, a w przypadku leadów i deali — dodatkowo według lejków.
Jest to przydatne, gdy różne zespoły pracują w odrębnych obszarach sprzedaży. Manager zachowuje dostęp do swojej strefy pracy, kierownictwo otrzymuje szerszy wgląd, a administrator centralnie zarządza rolami.
Jest też ważny niuans: jednemu użytkownikowi można przypisać kilka ról, a ich uprawnienia są łączone. Oznacza to, że dodatkowa rola może w praktyce rozszerzyć dostęp — warto uwzględnić to podczas sprawdzania ustawień.
Podsumowanie
Ochrona bazy klientów nie oznacza zamykania jej przed zespołem. Pracownicy powinni widzieć wystarczająco dużo danych, aby wykonywać swoją pracę, ale nie daje im to automatycznie prawa do zmieniania lub usuwania wszystkiego.
Przemyślany system ról pomaga rozdzielić odpowiedzialność i zmniejszyć ryzyko przypadkowych zmian. Jednocześnie nie tworzy biurokracji, przez którą pracownicy zaczynają omijać CRM.
Główna zasada jest prosta: zakres dostępu zależy od tego, jakich danych i działań dana osoba potrzebuje do pracy. Gdy zmienia się stanowisko, dział lub skład zespołu, wraz z nimi należy również zweryfikować uprawnienia.
W Uspacy można zbudować taki system centralnie, aby CRM pozostał wspólną Przestrzenią roboczą bez nadmiernej kontroli i zbędnych uprawnień.
Zaktualizowano: 28 sierpnia 2026
Więcej materiałów na ten temat

Ile razy można przypominać o sobie klientowi, zanim stanie się to nachalne
11 września 2026
Co powinno wydarzyć się w ciągu pierwszych 15 minut po otrzymaniu nowego leada przez firmę
9 września 2026
Automatyzacja, która irytuje klientów: czego biznes zdecydowanie nie powinien oddawać robotom
7 września 2026
FAQ
Czym są prawa dostępu w CRM?
Dlaczego warto ograniczać dostęp do bazy klientów?
Jakie poziomy uprawnień warto rozdzielać w CRM?
Jak często należy przeglądać prawa dostępu?
Co zrobić z danymi pracownika po jego odejściu z firmy?
Jak Uspacy pomaga konfigurować prawa dostępu?
Uspacy każdego dnia rośnie i rozwija się w невероятно szybkim tempie
Poznaj plany rozwoju produktu
Uspacy roadmap 🚀